Beschrijving
Grey Rock Block Synchroniser for Wordfence and Cloudflare stuurt geschikte Wordfence-firewallblokkeringen naar Cloudflare zodat vijandig verkeer aan de netwerkedge van Cloudflare kan worden gestopt voordat het de WordPress-server bereikt.
Waarom Grey Rock?
De naam Grey Rock is geïnspireerd op de grey-rock-methode: oninteressant en niet-belonend worden voor iemand die aandacht of een reactie zoekt.
Grey Rock applies that concept to hostile website traffic. Wordfence identifies qualifying blocked IP addresses, and Grey Rock synchronises them with Cloudflare. Cloudflare can then stop those addresses at the network edge before their requests reach WordPress.
The objective is simple: make your website boring to repeat attackers. Instead of allowing the same hostile traffic to keep reaching the server, Grey Rock helps the site respond with less exposure, less interaction and fewer consumed server resources.
Grey Rock vervangt Wordfence, Cloudflare of een gelaagd beveiligingsprogramma niet. Het verbindt ze zodat geschikte Wordfence-blokkeringen eerder, dichter bij de bron van het verkeer, kunnen worden afgedwongen.
De plugin ondersteunt twee Cloudflare bestemmingen.
Zone toegangsregels
Maakt Cloudflare IP-blokkeerregels voor één zone.
Gebruik deze modus wanneer Wordfence blokkeringen één Cloudflare zone moeten beschermen.
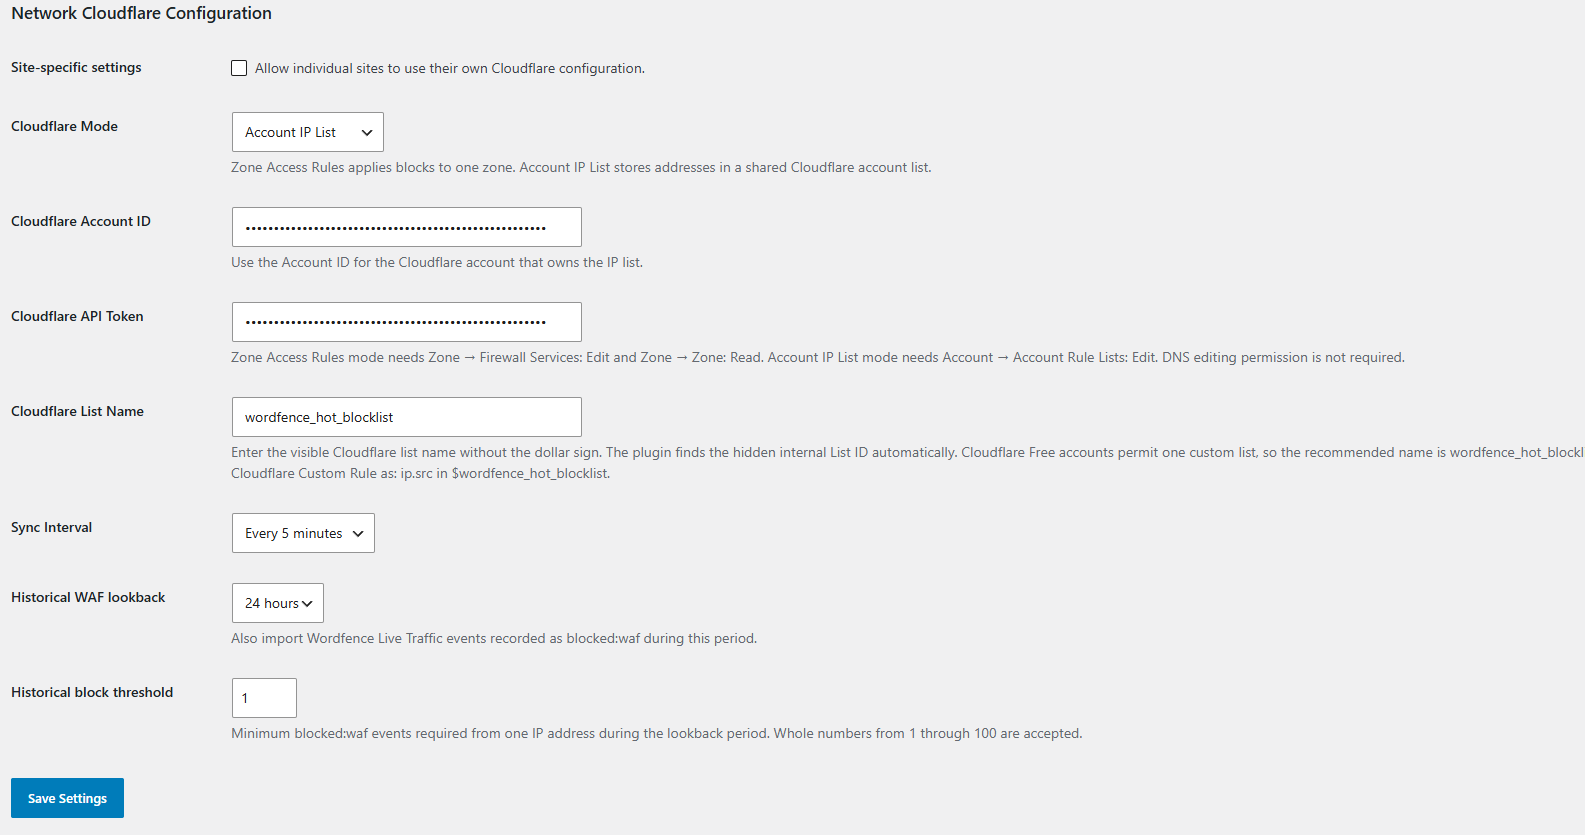
Account IP List
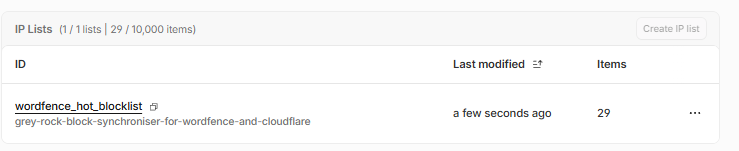
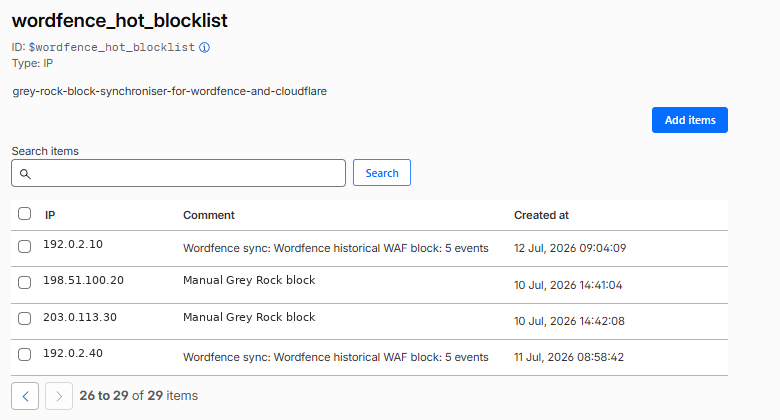
Voegt IP-adressen toe aan een herbruikbare Cloudflare-IP-lijst op accountniveau.
Gebruik deze modus wanneer meerdere domeinen of Cloudflare zones dezelfde lijst moeten delen.
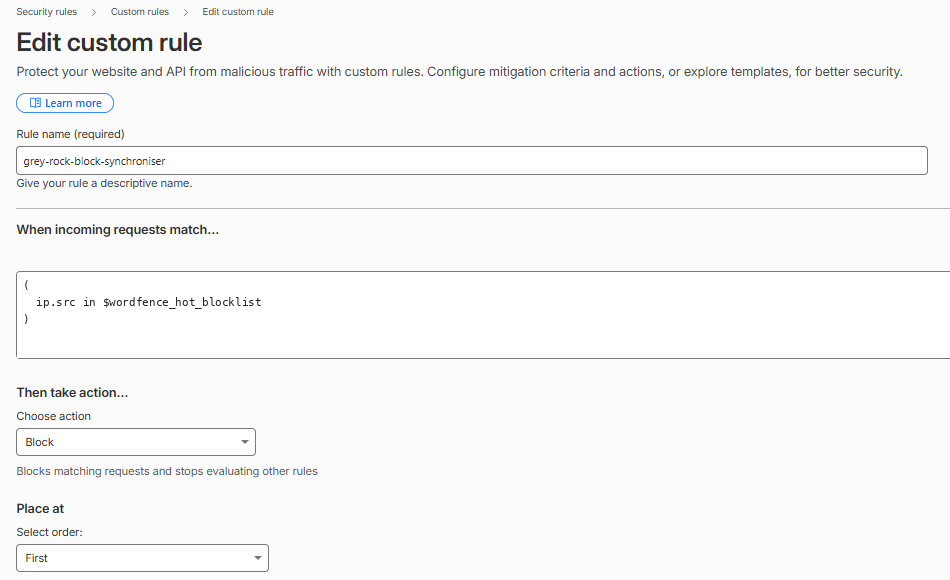
An Account IP List does not block traffic by itself. You must create a Cloudflare Custom Rule with the Block action in every zone that should use the list.
Voorbeeldregel:
ip.src in $wordfence_hot_blocklist
De aanbevolen lijstnaam is:
wordfence_hot_blocklist
Huidige en historische Wordfence blokkeringen
De plugin kan synchroniseren:
- Huidige Wordfence-IP-blokkeringen via
wfBlock::ipBlocks(true). - Historische gebeurtenissen van de Wordfence Web Application Firewall die als
blocked:wafzijn vastgelegd.
Historische synchronisatie is configureerbaar:
- Terugkijkperiode: 1, 3, 6, 12 of 24 uur.
- Minimaal aantal geblokkeerde gebeurtenissen per IP-adres: 1 tot en met 100.
- Standaard terugkijkperiode: 24 uur.
- Standaarddrempel: 1 gebeurtenis.
Herhaalde gebeurtenissen vanaf hetzelfde adres worden vóór synchronisatie gededupliceerd.
Ongeldige, privé- en gereserveerde IP-adressen worden tijdens de verwerking van historische gebeurtenissen geweigerd.
Door DDNS opgeloste beheerderslijst met toegestane adressen
De optionele beheerderslijst met toegestane adressen is bedoeld voor beheerders van wie het openbare adres verandert en al door een DDNS-provider wordt bijgehouden.
Voer alleen een hostnaam in, bijvoorbeeld:
admin.example.com
Voer geen URL, pad of poort in.
Grey Rock does not create or update DNS records. It also does not provide a DDNS service or require DNS editing permission.
Als Cloudflare het DDNS-record host, configureer de speciale hostnaam dan als alleen DNS. Een geproxiede hostnaam retourneert Cloudflare-proxyadressen in plaats van het werkelijke openbare adres van de beheerder.
Grey Rock lost openbare A- en AAAA-records op. Privé-, loopback-, link-local-, gereserveerde en ongeldige adressen worden geweigerd. Meerdere geldige openbare resultaten worden afzonderlijk weergegeven en verwerkt.
Configuratieprocedure:
- Controleer of de DDNS-hostnaam het huidige openbare adres van de beheerder retourneert.
- Voer de hostnaam in bij DDNS-domein.
- Selecteer Instellingen opslaan en nu opzoeken.
- Controleer de alleen-lezen waarden bij Opgeloste adressen.
- Selecteer Beheerderslijst met toegestane adressen.
- Sla de instellingen op.
- Voer synchronisatie uit of wacht op de volgende geplande uitvoering.
Wanneer ingeschakeld, worden de opgeloste adressen uitgesloten van huidige en historische Wordfence kandidaten.
Tijdens synchronisatie verwijdert Grey Rock die adressen uit de geconfigureerde Cloudflare Account IP List- of Zone Access Rules-bestemming. Gerelateerde lokale synchronisatierecords worden pas gewist nadat Cloudflare de vereiste eindstatus bevestigt.
Een mislukte verwijdering uit Cloudflare laat de synchronisatie mislukken zodat een latere uitvoering opnieuw kan proberen.
Grey Rock ververst de lookup wanneer instellingen opgeslagen zijn en vóór
synchronisatie wanneer de vorige poging minstens vijf minuten oud is.
Bij een tijdelijke DNS-storing blijven de laatst succesvol opgezochte adressen maximaal 24 uur behouden. Na die periode blijft geen opgeslagen adres effectief totdat de resolutie slaagt.
Een geslaagde opzoeking vervangt de oude adressenset. Eerdere adressen worden niet langer vertrouwd nadat DNS een andere set retourneert.
IPv4- en IPv6-adressen blijven exacte afzonderlijke adressen. Grey Rock breidt IPv6-adressen niet uit naar /64 en maakt geen afgeleide CIDR-vermeldingen in de lijst met toegestane adressen.
In multisite kan Netwerkbeheer één gedeelde DDNS-hostnaam bieden voor alle overervende sites. Sitespecifieke configuraties kunnen een aparte hostnaam gebruiken.
Een DDNS-hostnaam met alleen DNS maakt het huidige openbare adres zichtbaar via DNS. Gebruik een speciale niet-webhostnaam en houd rekening met die openbaarmaking voordat je de functie inschakelt.
Planning
Grey Rock ondersteunt drie planningsmethoden:
- WordPress WP-Cron plant synchronisatie binnen WordPress.
- Externe planner verwijdert de Grey Rock-synchronisatiegebeurtenis uit WP-Cron en staat toe dat een systeemplanner WP-CLI aanroept.
- Alleen handmatige synchronisatie schakelt automatische synchronisatie uit en behoudt de GUI-knoppen en geforceerde WP-CLI-opdrachten.
Beschikbare intervallen zijn elke minuut, elke 5 minuten, elke 15 minuten en elk uur.
WP-Cron is request-driven. Selecting every minute makes synchronization eligible every minute but does not guarantee execution at an exact minute boundary.
Externe planning vereist geen Docker. Een gewone WordPress-installatie kan gebruiken:
wp --path=/var/www/html grey-rock-block-synchroniser-for-wordfence-and-cloudflare sync-site --due
Een multisite-netwerk kan gebruiken:
wp --path=/var/www/html grey-rock-block-synchroniser-for-wordfence-and-cloudflare sync-network --due

sync-network processes only sites inheriting Network Admin settings. A selected multisite site can use `sync-site` with WP-CLI's `--url` parameter.
Een externe planner kan elke minuut controleren. De opdracht --due leest het GUI-interval en stopt succesvol zonder te synchroniseren wanneer het interval niet is verstreken of Externe planner niet is geselecteerd.
The GUI buttons and --force commands run immediately regardless of scheduling method or interval. Every attempt, including a manual or failed attempt, resets the due interval.
Een atomair slot op siteniveau voorkomt overlappende synchronisatie. Een achtergelaten slot wordt na 15 minuten als verouderd beschouwd.
Als Externe planner of Alleen handmatige synchronisatie wordt geselecteerd, wordt alleen de synchronisatiegebeurtenis van Grey Rock verwijderd. WordPress cron wordt niet globaal uitgeschakeld.
Opschoning is afzonderlijk onderhoud en blijft in alle drie de modi elk uur gepland.
Complete systemd, traditional cron, hosting control-panel and optional Docker Compose examples are provided in the GitHub README.
Ondersteuning voor multisite
Wanneer netwerkgeactiveerd:
- Netwerkbeheer kan gedeelde Cloudflare instellingen bieden.
- Afzonderlijke sites kunnen de netwerkconfiguratie overerven.
- Sitespecifieke overschrijvingen kunnen door Netwerkbeheer worden toegestaan.
- Netwerk beheer biedt een actie Netwerk nu synchroniseren.
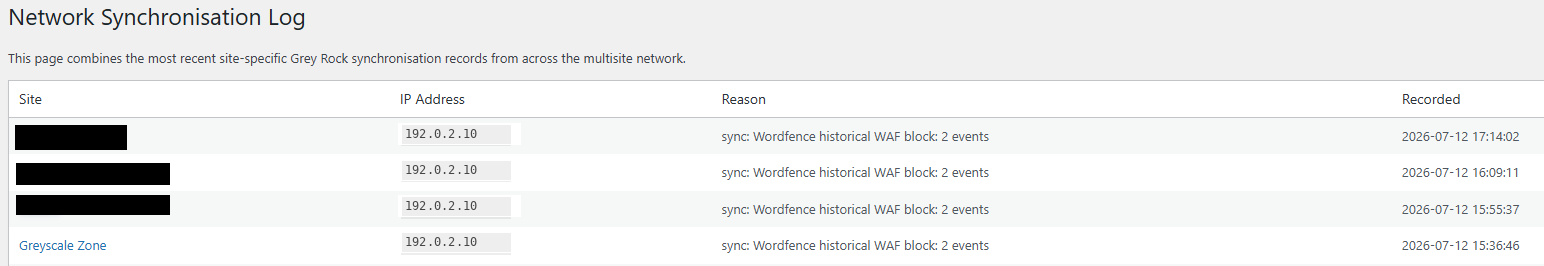
- Elke site heeft een Synchronisation Log met alleen de records van die site, ook wanneer deze de configuratie van Netwerkbeheer overerft.
- Netwerk beheer biedt een gecombineerd synchronisatie log met recente gegevens van elke site.
- Individual sites retain their own synchronisation logs and manual IP block pages.
- Sites using independent settings retain their own site-level controls.
Handmatig beheer en diagnostiek
De plugin biedt:
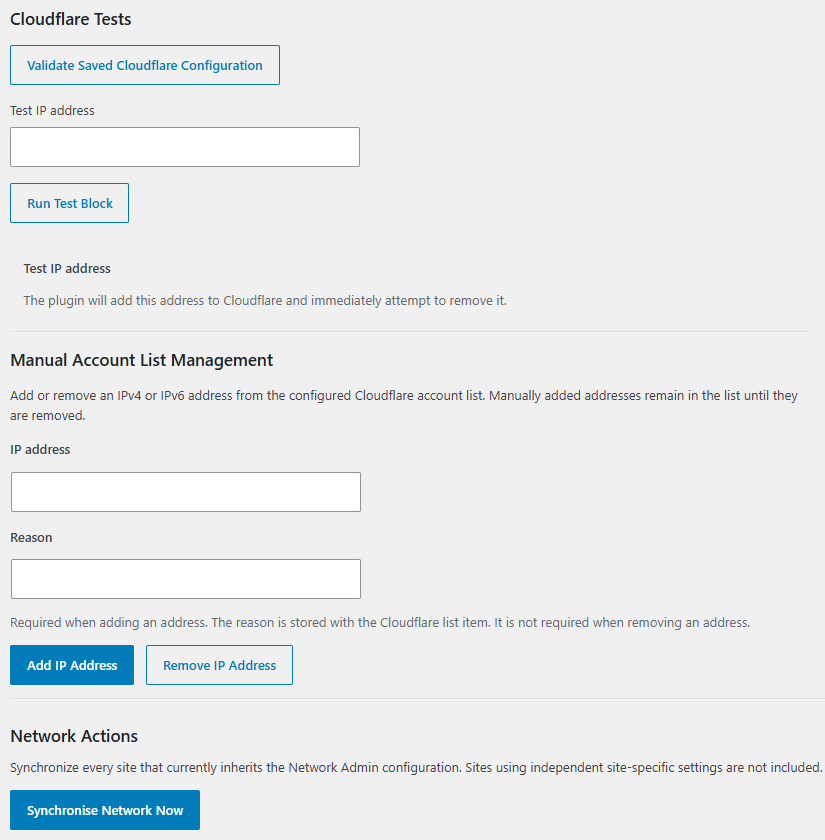
- Validatie van de Cloudflare configuratie.
- Een diagnostische test voor toevoegen en verwijderen.
- Manual account-list add and remove controls.
- Een verplichte reden voor handmatig toegevoegde vermeldingen in een accountlijst.
- Handmatige IP-blokkering op siteniveau.
- Synchronisatielogboeken.
- Opschoning en reconciliatie wanneer het eigenaarschap van Cloudflare vermeldingen tot één site is geïsoleerd.
WordPress compatibility
Requires a stable WordPress 7.0 or later release. There is no WordPress 7.x maximum; future stable major releases are eligible, subject to compatibility validation. Alpha, beta, release-candidate and development builds are not supported automatically.
WordPress enforces the minimum during site and network activation. Grey Rock additionally rejects prerelease activation and leaves synchronization disabled if an active installation is downgraded below the minimum or switched to a prerelease. Disposable integration and release validation resolve the latest stable WordPress release and require the actual installed version to match. The Tested up to value records a compatibility target, not a maximum version restriction or evidence that this working tree has passed live integration.
Wordfence compatibiliteit
Grey Rock ondersteunt alleen de huidige Wordfence-versie. Oudere Wordfence-versies worden bewust niet ondersteund.
The compatibility target is the stable Wordfence release resolved from WordPress.org at validation time; check the recorded installed version and block API probe results.
Active IP blocks are read through wfBlock::ipBlocks(true). Historical WAF events are read from the table returned by wfDB::networkTable('wfHits'), allowing Wordfence to resolve the correct network prefix and table-name case.
Verwijderde Wordfence-interfaces zoals wfBlock::getBlocks() worden niet gebruikt.
If a required current Wordfence interface is unavailable, Grey Rock reports synchronization failure instead of silently continuing with partial Wordfence data.
A future Wordfence release may change these interfaces. Grey Rock will be updated for the then-current Wordfence release rather than maintaining compatibility branches for older Wordfence versions.
Onafhankelijkheid en handelsmerken
Grey Rock Block Synchroniser for Wordfence and Cloudflare wordt onafhankelijk ontwikkeld door Greyscale Zone.
Deze plugin is niet verbonden aan, goedgekeurd door of gesponsord door Wordfence of Cloudflare. Wordfence en Cloudflare zijn handelsmerken van hun respectieve eigenaren.
Externe diensten
AbuseIPDB (optional): enabled only with an administrator-configured API key.
Grey Rock sends qualifying public IPs, categories, evidence timestamps and fixed
attack descriptions to https://api.abuseipdb.com/api/v2/report or bulk-report.
Raw URLs, request data, usernames, source reasons and credentials are never
included in report content. Keys travel only in the HTTPS Key header.
Wordfence remains the detection authority and Cloudflare the enforcement target.
No AbuseIPDB intelligence or Cloudflare security logs are ingested.
Terms: https://www.abuseipdb.com/legal
Privacy: https://www.abuseipdb.com/privacy
API documentation: https://docs.abuseipdb.com/
Reporting is disabled by default. Manual reporting is separately disabled by
default and requires explicit attack evidence. Missing, ambiguous, geographic,
generic WAF and generic 404 reasons never qualify. Historical reporting uses
recoverable source rule descriptions rather than synchronization summaries.
Eligible pending incidents expire at 30 days from source evidence. Uncertain
submissions are never automatically replayed. Accepted incident receipts survive
mode changes and process restarts. Bulk submits at most once per API key per
24 hours, with 9,999 distinct addresses maximum; remaining evidence stays queued.
Limits are observed from reporting responses only. The user manages API allowance.
Ko-fi support is an ordinary external link; no payment data is collected.
Deze plugin maakt verbinding met de Cloudflare API wanneer een beheerder:
- Valideert opgeslagen Cloudflare instellingen.
- Voert een diagnostische blokkeertest uit.
- Voegt handmatig een IP-adres toe of verwijdert dit.
- Voert synchronisatie, opschoning of reconciliatie uit.
- Staat toe dat een WP-Cron- of externe-planner-synchronisatie, of een uurlijkse opschoningsgebeurtenis, wordt uitgevoerd.
- Lost een geconfigureerde DDNS-hostnaam op via de DNS-resolver van de WordPress-server.
De Cloudflare API is vereist omdat het doel van de plugin is Cloudflare-firewallvermeldingen te maken en te verwijderen.
Afhankelijk van de geconfigureerde modus en bewerking verzendt de plugin sommige of alle volgende gegevens naar Cloudflare:
- Het Cloudflare API-token in een HTTPS Authorization-header.
- Cloudflare Account ID.
- Cloudflare zone ID.
- Naam van de Cloudflare accountlijst of interne lijstidentificator.
- Openbare IPv4- of IPv6-adressen die door Wordfence zijn geblokkeerd.
- A short comment describing the Wordfence or manual block reason.
- Cloudflare identifiers van lijstitems of firewallregels bij het verwijderen van vermeldingen.
De plugin haalt Cloudflare accountlijsten, lijstitems en firewalltoegangsregels op om instellingen te kunnen valideren, duplicaten te vermijden, de status te reconciliëren en vermeldingen te verwijderen.
Communicatie wordt rechtstreeks vanaf de WordPress server via HTTPS naar Cloudflare verzonden met behulp van de WordPress HTTP API.
DDNS lookups use the DNS resolver configured for the WordPress server. The resolver operator may receive the queried hostname and ordinary DNS request metadata. The DNS lookup does not include the Cloudflare API token and does not update the DNS record.
The plugin does not send WordPress post content, user passwords, email addresses or the Cloudflare token to Greyscale Zone. It does not provide Greyscale Zone with telemetry or usage analytics.
Door Cloudflare functies in deze plugin te configureren en te gebruiken, geeft de beheerder de plugin opdracht de beschreven informatie naar Cloudflare te verzenden.
Dienstvoorwaarden van Cloudflare:
https://www.cloudflare.com/terms/
Privacybeleid van Cloudflare:
https://www.cloudflare.com/privacypolicy/
Cloudflare API-documentatie:
https://developers.cloudflare.com/api/
Privacy
De plugin slaat de configuratie op in de WordPress database. Dit omvat het Cloudflare API-token en de Cloudflare identifiers die door een beheerder zijn ingevoerd.
When optional AbuseIPDB reporting is configured, its API key is also stored in the configuration. Shared InnoDB tables retain incident identities, public IPs, categories, fixed evidence descriptions, original timestamps, destination associations, pending/accepted/uncertain status and response-header limit observations. Pending evidence cannot be submitted after 30 days; durable receipts prevent duplicate reporting. Uninstall removes these tables and credentials.
De plugin slaat gesynchroniseerde openbare IP-adressen, blokkeerredenen, tijdstempels, vervalinformatie en de status van nieuwe pogingen op in een sitespecifieke WordPress databasetabel.
When DDNS lookup is configured, the plugin also stores the hostname, the most recently accepted public addresses, lookup timestamps, lookup status and a safe error message in WordPress options.
IP-adressen kunnen onder sommige privacywetten persoonsgegevens vormen. Sitebeheerders zijn verantwoordelijk voor een geldige rechtsgrondslag, bewaarbeleid en passende informatieverstrekking voor hun gebruik van Wordfence, Cloudflare en deze plugin.
Historische vermeldingen krijgen een vervaldatum op basis van de geconfigureerde terugkijkperiode. Tijdelijke actieve Wordfence-blokkeringen kunnen de vervaltijd van Wordfence gebruiken.
Handmatig toegevoegde vermeldingen in een Cloudflare-accountlijst blijven bestaan totdat een bevoegde beheerder of een andere bevoegde Cloudflare-bewerking ze verwijdert.
Uninstalling the plugin removes its local plugin options and tables according to the included uninstall routine. It does not automatically remove every entry previously sent to Cloudflare. Administrators should review the Cloudflare destination when permanently discontinuing the plugin.
Historical Audit stores public IP addresses, internal decision reasons, evidence
timestamps and Wordfence row IDs in a separate site-specific table. It does not
copy request URLs, usernames, request bodies or credentials. Repeated detections
and skips are deduplicated; failures and meaningful successful state changes
are retained. Unchanged successful confirmations do not create new history.
Audit displays one row per site, IP and exact recorded timestamp with an event
count and distinct reasons. Original evidence rows are retained without pruning. Synchronisation-state removal does not delete audit history. Uninstall
removes the audit table. Site Admin sees one site’s audit; Network Admin sees
recent records from the current network. Historical blocked:wordfence requests
require current IP-block authority; missing block type or expiry is not inferred
from request counts. Throttles are not forwarded as IP blocks.
CVE-2026-115560 — Plugin non-applicability
CVE-2026-115560 has no identified impact on the reviewed Grey Rock
plugin code. The documented PHP session-handling exploitation
conditions are not present in the reviewed plugin execution path.
The plugin does not initiate PHP sessions, change session
serialisation handlers at runtime, or manipulate PHP session
upload-progress functionality.
This finding does not certify the hosting PHP runtime, WordPress,
Wordfence, other plugins or dependencies. The underlying PHP
vulnerability is not represented as patched.
The existing plugin-scoped exception, approval history and
security controls remain unchanged.
Security support policy
PHP 8.2 is the minimum supported branch. Security support requires the
latest stable patch of an upstream
security-maintained, reviewed branch with no known unresolved applicable
vulnerability. The reviewed 2026-10-24 policy covers PHP 8.2–8.5 and requires
review by 2026-12-31; CI resolves and checks every branch, including exact PHP
patches in WordPress and WP-CLI. Configured CI coverage is not completed testing.
WordPress 7.0 is the technical minimum; security support targets current stable
WordPress with security fixes and current stable Wordfence, verified at test time.
Older and future versions are not automatically certified by minimum metadata.
Atomic local fencing requires InnoDB lease and protected-state tables on the
same transactional connection. Protected transactions serialize against lease
replacement using InnoDB row locks. Strict commit-before-lease-expiration is not
guaranteed. External Cloudflare HTTP operations are not atomically rolled back
with local transactions. Cloudflare compatibility assumes the documented v4 API;
plans, permissions, limits and API changes can affect behavior.
Optional layers, not mandatory plugin dependencies: Cloudflare Zero Trust Access
and …
Schermafbeeldingen
Installatie
- Installeer en activeer de huidige Wordfence versie.
- Installeer en activeer Grey Rock Block Synchroniser for Wordfence and Cloudflare.
- Open Grey Rock Block Synchroniser in WordPress beheer.
- Open voor gedeelde multisite-instellingen de plugin in Netwerkbeheer.
Recommended Account IP List setup
- In Cloudflare, open Settings Configurations Lists.
- Select Create new list.
- Maak een IP-lijst met de naam
wordfence_hot_blocklist. - Maak een beperkt aangepast Cloudflare API-token.
- Add Account Account Filter Lists Edit.
- Beperk het token tot het account dat eigenaar is van de lijst.
- Kopieer het API-token.
- Copy the Account ID from the Cloudflare account or zone Overview page.
- In Grey Rock, select Account IP List.
- Enter the API token, Account ID and List Name.
- Enter the List Name without the dollar sign.
- Selecteer de planningsmethode, het interval, de historische terugkijkperiode en de gebeurtenisdrempel.
- Voer desgewenst een hostnaam met alleen DNS in bij DDNS-domein.
- Selecteer desgewenst Beheerderslijst met toegestane adressen.
- Sla de instellingen op en controleer de alleen-lezen opgeloste adressen.
- Select Validate Saved Cloudflare Configuration.
- Voer een testblokkering uit met een veilig openbaar IP-adres.
The token does not need DNS editing permission. Do not use a Global API Key.
De Cloudflare blokkeerregel maken
An Account IP List does not block traffic by itself.
Herhaal deze stappen in elke beschermde Cloudflare-zone:
- Open Beveiligingsregels Regel aanmaken Aangepaste regels.
- Voer een beschrijvende regelnaam in.
- Voer
ip.src in $wordfence_hot_blocklistin. - Select Block as the action.
- Implementeer de regel.
Gebruik in het oudere Cloudflare-dashboard Security WAF Custom rules.
Werking controleren
- Select Sync Now or Synchronise Network Now.
- Controleer of geschikte adressen in de Cloudflare lijst verschijnen.
- Open Synchronisatie log.
- Confirm that Site Admin shows only the current site’s records.
- Controleer of Netwerkbeheer records van alle sites combineert.
Een site behoudt zijn eigen Synchronisation Log wanneer deze de configuratie van Netwerkbeheer gebruikt. Configuratieovererving maakt de records van een andere site niet zichtbaar in Site Admin.
Alternatief voor toegangsregels van zone
For one zone, select Zone toegangsregels and create a token with:
- Zone Firewall diensten Bewerken
- Zone Zone Lezen
Voer het token en de Zone ID in Grey Rock in. Deze modus gebruikt geen accountlijst of Custom Rule.
FAQ
-
Where do I report security bugs found in this plugin?
-
Please report security bugs found in the source code of the Grey Rock Block Synchroniser for Wordfence and Cloudflare plugin through the Patchstack Vulnerability Disclosure Program. The Patchstack team will assist you with verification, CVE assignment, and notify the developers of this plugin.
-
Does Grey Rock update my DDNS record?
-
No. The existing DDNS provider remains responsible for updating DNS.
Grey Rock only reads the hostname’s public A and AAAA results. -
Waarom moet een door Cloudflare gehoste DDNS-hostnaam op alleen DNS staan?
-
Een geproxiede hostnaam retourneert Cloudflare-proxyadressen. Grey Rock heeft het werkelijke openbare adres van de beheerder nodig, dus de speciale DDNS-hostnaam moet op alleen DNS staan.
-
Wanneer wordt een vertrouwd adres uit Cloudflare verwijderd?
-
Door de instellingen op te slaan wordt de DNS-opzoeking uitgevoerd. Verwijdering vindt plaats tijdens de volgende synchronisatie. Het adres wordt ook uitgesloten van toekomstige huidige en historische Wordfence-kandidaten.
-
Wat gebeurt er wanneer DNS tijdelijk uitvalt?
-
De laatst succesvol opgezochte openbare adressen blijven maximaal 24 uur vertrouwd. Na die respijtperiode blijft geen opgeslagen adres effectief totdat een opzoeking slaagt.
-
Wat gebeurt er wanneer het DDNS-adres verandert?
-
A successful lookup replaces the previous address set. The new exact
addresses become trusted and the old addresses are no longer included
in the administrator allow list. -
Maakt Grey Rock een IPv6-/64-vermelding in de lijst met toegestane adressen?
-
Nee. Elk opgelost IPv6-adres blijft een exact afzonderlijk adres.
-
Does the plugin require a Cloudflare Global API Key?
-
Nee. Gebruik een beperkt Cloudflare API-token.
-
Blokkeert een Account IP List zelfstandig verkeer?
-
Nee. In elke zone die de lijst moet gebruiken een Cloudflare aangepaste regel met de actie Blokkeren aanmaken.
-
Kan één Cloudflare lijst meerdere domeinen beschermen?
-
Ja. Met de account IP-lijstmodus kan één herbruikbare lijst op accountniveau worden bijgehouden. Elke Cloudflare zone moet een aangepaste regel hebben die naar de lijst verwijst.
-
Synchroniseert de plugin historische Wordfence-firewallgebeurtenissen?
-
Yes. It reads qualifying
blocked:wafandblocked:wordfenceevents within the configured lookback period. Historical plugin-block events require current Wordfence IP-block authority; missing block type or expiry is not inferred from event counts. Throttled requests are not forwarded as IP blocks. -
Welke historische terugkijkperioden zijn beschikbaar?
-
1, 3, 6, 12 en 24 uur.
-
Kan ik meerdere Wordfence blokkeergebeurtenissen vereisen voordat een IP-adres naar Cloudflare wordt gestuurd?
-
Ja. De drempel voor historische blokkeringen accepteert gehele getallen van 1 tot en met 100.
-
Synchronization fails and reports the compatibility problem. Grey Rock supports only the current Wordfence release and does not fall back to removed interfaces from older Wordfence versions.
-
Ondersteunt de plugin WordPress multisite?
-
Network API tokens stay private to Network Admin. A new site-specific override requires its own token; it does not copy the network token.
Ja. De plugin ondersteunt gedeelde instellingen van Netwerkbeheer, optionele sitespecifieke overschrijvingen, netwerksynchronisatie voor overervende sites en een gecombineerd synchronisatielogboek in Netwerkbeheer.
-
An inheriting site may share a Cloudflare destination with other sites. Its local log cannot determine whether another site still requires the same Cloudflare entry.
-
Wordt het interval van één minuut op een exact tijdstip uitgevoerd?
-
Niet noodzakelijk wanneer WordPress WP-Cron is geselecteerd. WP-Cron wordt door verzoeken aangestuurd en kan te laat worden uitgevoerd. Gebruik Externe planner met een betrouwbare systeemplanner wanneer timing niet afhankelijk mag zijn van WordPress verkeer.
-
Is Docker vereist voor externe planning?
-
Nee. De plugin biedt gewone WP-CLI opdrachten. Docker Compose is slechts een optionele implementatiespecifieke wrapper.
-
Hoe gebruikt een externe planner het GUI-interval?
-
De planner kan elke minuut
sync-site --dueofsync-network --dueaanroepen. Grey Rock leest het geselecteerde GUI-interval en stopt succesvol zonder te synchroniseren totdat dat interval is verstreken. -
Wat is het verschil tussen –due en –force?
-
–due werkt alleen met Externe planner en houdt zich aan het geconfigureerde interval.
--forcewordt onmiddellijk uitgevoerd, ongeacht planningsmethode of interval. -
Wat gebeurt er na een handmatige of mislukte synchronisatiepoging?
-
Grey Rock registreert de start van elke poging. De volgende aanroep van
--duewacht totdat het geconfigureerde interval is verstreken, ook wanneer de vorige poging is mislukt of handmatig is gestart. -
Hoe worden overlappende uitvoeringen voorkomen?
-
Elke site verkrijgt een atomair synchronisatieslot. Een achtergelaten slot wordt na 15 minuten als verouderd beschouwd.
-
Schakelt Externe planner alle WordPress-crongebeurtenissen uit?
-
Nee. Alleen de synchronisatiegebeurtenis van Grey Rock wordt verwijderd. De uurlijkse Grey Rock opruiming blijft gepland en andere WordPress crongebeurtenissen worden niet beïnvloed.
-
Hoe ga ik terug naar WordPress WP-Cron?
-
Schakel de externe systeemtimer of cron-taak uit, selecteer WordPress WP-Cron in de Grey Rock-instellingen, selecteer het gewenste interval en sla de instellingen op.
-
Verwijdert het verwijderen van de plugin Cloudflare-vermeldingen?
-
Nee. Controleer en verwijder ongewenste Cloudflare regels of lijstitems afzonderlijk nadat de plugin is verwijderd.
-
Is de plugin verbonden aan Wordfence of Cloudflare?
-
Nee.
Beoordelingen

Bijdragers & ontwikkelaars
“Grey Rock Block Synchroniser for Wordfence and Cloudflare” is open source software. De volgende personen hebben bijgedragen aan deze plugin.
Bijdragers
“Grey Rock Block Synchroniser for Wordfence and Cloudflare” is vertaald in 5 localen. Dank voor de vertalers voor hun bijdragen.
Vertaal “Grey Rock Block Synchroniser for Wordfence and Cloudflare” in je eigen taal.
Interesse in ontwikkeling?
Bekijk de code, haal de SVN repository op, of abonneer je op het ontwikkellog via RSS.
Changelog
1.3.20
- Added Patchstack vulnerability disclosure reporting instructions to the plugin FAQ.
- Documentation-only maintenance release; no changes to plugin runtime behaviour.
1.3.19
- Prevent stored Cloudflare API tokens from appearing in administration-page password fields.
- Preserve existing Cloudflare credentials when the token field is left blank.
- Maintain separate network and site credential ownership.
- Extend credential security regression tests.
1.3.18
- Fixed AbuseIPDB reporting for Wordfence Known Malicious User-Agents detections.
- Improved duplicate incident reconciliation to operate independently of API dispatch availability.
- Improved reporting status visibility in the synchronisation and audit interfaces.
- Moved optional AbuseIPDB settings below the primary plugin settings.
- Added regression coverage for malicious-user-agent classification and duplicate reporting.
1.3.17
- Added optional outbound AbuseIPDB reporting after confirmed Cloudflare membership, durable incident deduplication, conservative evidence classification and daily bulk submission.
- Added accepted-report indicators to the existing logs and a Ko-fi support link.
1.3.16
- Group Historical Audit by site, IP and exact recorded timestamp, with event counts and distinct outcomes. Preserve original historical evidence.
- Support Oracle MySQL and MariaDB transaction configuration with fenced InnoDB writes and fail-closed rollback.
1.3.15
- Suppress repeated Historical Audit success confirmations for unchanged Cloudflare membership while continuing to refresh local synchronization timestamps.
- Retain audit events for membership additions, material reason or expiry changes, newly acquired Wordfence ownership, failure recovery and genuine failures; preserve existing audit history and fail-closed persistence.
- Add focused regression coverage for repeated confirmations, state transitions, error handling and independent multisite state.
1.3.14
-
Bound historical result pages and audit buffering, aggregate WAF count/latest time per IP, and separate catalogued same-host multisite paths through WordPress routing.
-
Read and audit blocked:wordfence alongside historical WAF evidence. Plugin-block hits require current IP-block authority and never imply a permanent block by themselves.
- Refresh local attribution and expiry for confirmed account-list membership without duplicate additions. Preserve explicit resets and require new evidence before restoring missing membership.
- Add a separate Historical Audit page for detections, skips, successes, failures and reasons. Audit storage failures make synchronisation incomplete.
- Exclude throttles from IP-block forwarding, repair network-active path detection and cold-cache reset configuration reads, and extend Wordfence 9.0.2 and disposable multisite/MariaDB regression coverage.
1.3.13
- Updated release metadata and README version badge. Retained the source-bound CVE exception record; no new runtime fix is claimed.
1.3.12
- Removed unsupported PHP 8.1 compatibility claims and updated the release metadata.
1.3.11
- Corrected disposable WordPress installation diagnostics and strict-typed integration fixture loading; updated release metadata.
1.3.10
- Probleem opgelost waarbij historische Wordfence WAF-bewijzen werden onderdrukt door een succesvolle synchronisatietijdstempel, waardoor nog geldige, door Wordfence beheerde blokkeringen tijdens eigenaarsreconciliatie uit Cloudflare konden worden verwijderd.
- Expliciet reset-watermark-gedrag behouden zodat bewust gewiste bewijzen onderdrukt blijven terwijl actuele historische bewijzen de gewenste Wordfence-status blijven vertegenwoordigen.
- De regressiedekking voor historische bewijzen is uitgebreid en de regressietest is hernoemd om het huidige doel ervan weer te geven.
1.3.9
- Probleem opgelost waarbij permanente synchronisatierecords met een nuldatum als vervaldatum werden opgeslagen in plaats van SQL NULL, waardoor succesvolle permanente blokkeringen tijdens opschoning uit het Synchronisation Log konden verdwijnen.
- Added explicit handling for synchronization-log database write failures so Cloudflare success is not reported as a complete synchronization when local state could not be recorded.
- Regressie- en WordPress/MariaDB-integratiedekking toegevoegd voor het blijvend opslaan van permanente synchronisaties.
1.3.8
- Fixed synchronization of permanent manual Wordfence IP blocks and added ownership tracking for Wordfence, manual and shared-network block sources.
- Cloudflare-blokkeringen verwijderd wanneer de bijbehorende Wordfence-blokkering wordt verwijderd, terwijl blokkeringen die nog door een andere legitieme eigenaar nodig zijn behouden blijven.
- Fixed Sync Now, Run Cleanup Now and Run Reconciliation Now buttons being incorrectly disabled when WP-Cron scheduling is selected.
- Added persistent Last Sync Status and Last Sync Error reporting so scheduled WP-Cron failures remain visible after the cron request completes.
- Het verwijderen van vertrouwde DDNS-adressen behouden en regressie-, integratie- en live Cloudflare-dekking uitgebreid voor eigenaarschap en verwijderingsgedrag.
- Updated the security workflow to upgrade Semgrep before scanning and include untracked source files in pre-release SAST coverage.
1.3.7
- Multisite-attributie voor actieve automatische Wordfence- en snelheidslimietblokkeringen hersteld.
- Active network-wide Wordfence blocks are now logged only for the site with matching Wordfence request evidence.
- Netwerkbrede Cloudflare handhaving behouden terwijl onjuiste attributie in synchronisatielogs tussen niet-gerelateerde sites wordt voorkomen.
- Regressiedekking toegevoegd voor multisite-attributie van actieve blokkeringen.
1.3.6
- Sorteerbare kolommen toegevoegd aan het Synchronisation Log voor Site, IP Address, Reason en Recorded time in Netwerkbeheer, met sortering op IP Address, Reason en Recorded in Site Admin.
- Added filtering by site, IP address, reason and recorded-date range in Network Admin, with equivalent IP, reason and date filtering in individual site logs.
- Added Reset controls that restore the unfiltered newest-record-first view.
- Sortering van IP-adressen gecorrigeerd zodat IPv4- en IPv6-adressen op adreswaarde worden gesorteerd in plaats van op lexicale tekstvolgorde.
- Regressiedekking toegevoegd voor sorteren, filteren, resetgedrag en IP-adresvolgorde in het Synchronisation Log.
1.3.5
- Contextuele succes- en foutfeedback toegevoegd naast beheeractieknoppen, terwijl de standaard WordPress-meldingen bovenaan de pagina behouden blijven.
- Corrected the Cloudflare Validate and Test controls so their form ownership is preserved when the administration JavaScript relocates them for presentation.
- Added responsive inline WordPress notice presentation with status and alert semantics for clearer and more accessible action feedback.
- Added mandatory regression coverage for contextual feedback, action-to-message correlation and relocated Cloudflare controls.
1.3.4
- Historische Wordfence WAF-attributie in multisite gecorrigeerd door elke gedeelde
wfHits-gebeurtenis alleen te koppelen aan de exacte hostnaam van de aangevallen site. - Added evidence-aware re-synchronization so stale evidence cannot recreate a removed Account IP List entry, while newer qualifying attacks can restore it.
- Added optional stale-local-record cleanup for Account IP List mode through
purge_local_records_missing_in_cloudflare; it is disabled by default. - Reset-watermark-bescherming en fail-closed destructieve reconciliatie toegevoegd, waarbij bewaarde bewijsgrenzen en volledige evaluatie van synchronisatie vereist zijn.
- Een aantoonbaar lege Cloudflare-inventaris onderscheiden van mislukte of onvolledige inventarislezingen.
- Canonicalized equivalent IPv4-mapped IPv6 forms consistently across PHP 8.1 through 8.4 while retaining the existing embedded-IPv4 denial policy.
- Regressies uitgebreid voor multisite-attributie, gedeelde lijsten, recidive, resetveiligheid, vervalopschoning, inventarisfouten, Wordfence 9 en adresverwerking tussen PHP-versies.
1.3.3
- Restored current active-block synchronisation with Wordfence 9.0.0 using
wfBlock::ipBlocks(true)and the currentwfBlockobject interface. - Resolves the historical Wordfence
wfHitstable throughwfDB::networkTable('wfHits')so Wordfence controls the network prefix and table-name case. - Supports only the current Wordfence release and reports synchronisation failure when required current interfaces are unavailable.
- Een Wordfence 9-compatibiliteitsregressietest toegevoegd aan de verplichte releasevalidatie.
- Updated Semgrep to 1.172.0.
- Updated WordPress Coding Standards to 3.4.1 and PHP_CodeSniffer to 3.13.6 with their required compatible dependencies.
- Twee beveiligingsadviezen met hoge ernst voor afhankelijkheden van ontwikkeltools, gemeld door GitHub Dependabot, verholpen.
1.3.1
- Een door DNS opgeloste beheerderslijst met toegestane adressen toegevoegd voor bestaande DDNS-hostnamen.
- Alleen-lezen resultaten toegevoegd voor openbare A- en AAAA-opzoekingen.
- Vertrouwde adressen uitgesloten van huidige en historische Wordfence-kandidaten.
- Vertrouwde adressen worden automatisch verwijderd uit de geconfigureerde Cloudflare-blokkeerbestemming.
- Gerelateerde lokale synchronisatierecords worden gewist na bevestigde verwijdering.
- Added five-minute refresh control and a 24-hour DNS-failure grace period.
- Exacte IPv6-verwerking, multisite-ondersteuning, tests en volledige gebruikersdocumentatie toegevoegd.
1.2.2
- Corrected Synchronisation Log table rendering.
- Standardised Site Admin and Network Admin log labels and headings.
- Site beheerder logs site specifiek gehouden wanneer netwerk instellingen worden geërfd.
- Het gecombineerde Netwerkbeheer-logboek voor alle sites behouden.
- Updated Cloudflare permission terminology and dashboard navigation.
- Added step-by-step Cloudflare setup and verification instructions.
- Added a static log and documentation regression test.
1.2.1
- GitHub-releaseautomatisering gecorrigeerd zodat het gezaghebbende plugin startpunt en het Makefile releaseproces worden gebruikt.
- Continue integratie toegevoegd voor PHP 8.1, 8.2, 8.3 en 8.4.
- Corrected repository documentation for the plugin directory, main plugin file and release process.
- Updated the security policy to identify 1.2.x as the supported release series.
- Updated release commands so the release ZIP is built and verified before a release tag is created.
- Geen runtimegedrag voor synchronisatie, Wordfence of Cloudflare gewijzigd.
1.2.0
- Synchronisatievergrendeling gehard met unieke eigendomstokens, atomische vervanging van verouderde vergrendelingen en vrijgave alleen door de eigenaar.
- Gecentraliseerde validatie toegevoegd voor openbaar routeerbare IPv4- en IPv6-adressen.
- Gecentraliseerde validatie en normalisatie toegevoegd voor Cloudflare API-tokens, Zone IDs, Account IDs, List IDs en List Names.
- Privé-, gereserveerde, loopback-, link-local-, documentatie-, benchmark-, multicast- en niet-gespecificeerde adressen geweigerd.
- Unified Cloudflare JSON parsing and required valid response envelopes with
success: true. - Added strict Cloudflare response-result and pagination validation.
- Opvragen van huidige blokkeringen gecorrigeerd zodat HTTP-fouten en misvormde reacties fail-closed afhandelen.
- Limited Cloudflare response bodies to 1 MiB before JSON decoding.
- Added explicit HTTPS transport settings, including TLS verification, a 30-second timeout, a three-redirect limit and unsafe-URL rejection.
- Normalized and length-limited Cloudflare comments, access-rule notes and synchronization-log reasons.
- Cloudflare identifiers die door de API worden geretourneerd gehard voordat ze worden gebruikt of gecachet.
- Audited all administrative actions for capability checks, action-specific nonces, sanitized input and safe redirects.
1.1.12
- Een synchronisatie-interval van elke minuut toegevoegd.
- WordPress WP-Cron-, externe-planner- en alleen-handmatige planningsmodi toegevoegd.
- Pluginspecifieke WP-CLI-opdrachten toegevoegd voor verschuldigde en geforceerde site- of netwerksynchronisatie.
- Handhaving van het verschuldigde synchronisatietijdstip en overlappingsvergrendeling toegevoegd.
- Uurlijkse opschoningsonderhoud gescheiden van het synchronisatie-interval.
- Multisite-netwerksynchronisatie gecentraliseerd voor de GUI en WP-CLI.
- Implementatie-neutrale planningsdocumentatie toegevoegd, waaronder standaard WP-CLI-, systemd-, traditionele cron-, hostingcontrolepaneel- en optionele Docker Compose-voorbeelden.
1.1.11
- Added a Why Grey Rock explanation to the plugin directory description.
- Updated the short description to explain the goal of making the site less rewarding to repeat attackers.
- Added six screenshot captions for the WordPress.org Plugin Directory.
1.1.10
- Cloudflare account ID vóór Cloudflare API-token geplaatst.
- Links uitgelijnd de besturingselementen van Cloudflare testen.
- Validatie van opgeslagen Cloudflare configuratie boven het test IP veld verplaatst.
- Verplaatst Test blok uitvoeren direct onder het test IP veld.
- Updated documentation to match the administration interface.
1.1.9
- De plugin hernoemd naar Grey Rock Block Synchroniser for Wordfence and Cloudflare.
- De plugin-slug en het tekstdomein gewijzigd in
grey-rock-block-synchroniser-for-wordfence-and-cloudflare. - Het hoofdpluginbestand hernoemd naar
grey-rock-block-synchroniser-for-wordfence-and-cloudflare.php. - Beheer JavaScript verplaatst naar
assets/admin.js. - Beheer JavaScript via WordPress in de wachtrij geplaatst.
- Updated repository URLs, release packaging and translation metadata.
1.1.8
- Alle branding gewijzigd van Grey Rock naar Grey Rock.
- De plugin-slug en het tekstdomein gewijzigd in
grey-rock-block-synchroniser-for-wordfence-and-cloudflare. - Changed the release ZIP and plugin directory name to
grey-rock-block-synchroniser-for-wordfence-and-cloudflare. - Renamed the translation template to match the new text domain.
- PHP-globale voorvoegsels gewijzigd van
grey_rock_naargrey_rock_. - Updated repository and documentation URLs for the Grey Rock name.
1.1.7
- Added direct-access protection to the synchronisation log table.
- Corrected log-table pagination input handling and output escaping.
- Added required translator comments for placeholder strings.
- Ingediende instellingenarrays opgeschoond vóór configuratieverwerking.
- Nonce-verificatie voor de gedeelde scope-helper gedocumenteerd.
- Verouderd handmatig laden van het vertaaldomein verwijderd.
1.1.6
- Licentie- en metadata toegevoegd die compatibel zijn met WordPress.org.
- Documentatie over de externe Cloudflare-service toegevoegd.
- Documentatie over privacy en gegevensbewaring toegevoegd.
- Het vertaaldomein afgestemd op de voorgestelde WordPress.org-slug.
- Afzonderlijke releasepakketten toegevoegd die compatibel zijn met GitHub en WordPress.org.
readme.txtopgenomen in releasepakketten.
1.1.5
- Configureerbare historische Wordfence WAF-terugkijkperiode toegevoegd.
- Een configureerbare minimale drempel voor historische gebeurtenissen toegevoegd.
- Numerieke validatie toegevoegd voor historische instellingen.
- Synchronisatie via Netwerkbeheer toegevoegd voor sites die gedeelde instellingen erven.
- Added a combined Network Admin synchronisation log.
- Redenen toegevoegd voor handmatig toegevoegde vermeldingen in de Cloudflare-accountlijst.
- Fatale fouten voorkomen wanneer Wordfence
wfBlock::getBlocks()niet beschikbaar stelt. - Updated compatibility metadata for WordPress 7.0.
1.1.2
- Cloudflare Account IP List-modus toegevoegd.
- Automatische oplossing van de lijstidentificator toegevoegd op basis van de zichtbare lijstnaam.
- Added manual account-list add and remove controls.
- Cloudflare-configuratievalidatie en diagnostische blokkeertests toegevoegd.
- Verwijdering van items uit de Cloudflare accountlijst gecorrigeerd.
- Updated Grey Rock branding and release packaging.